




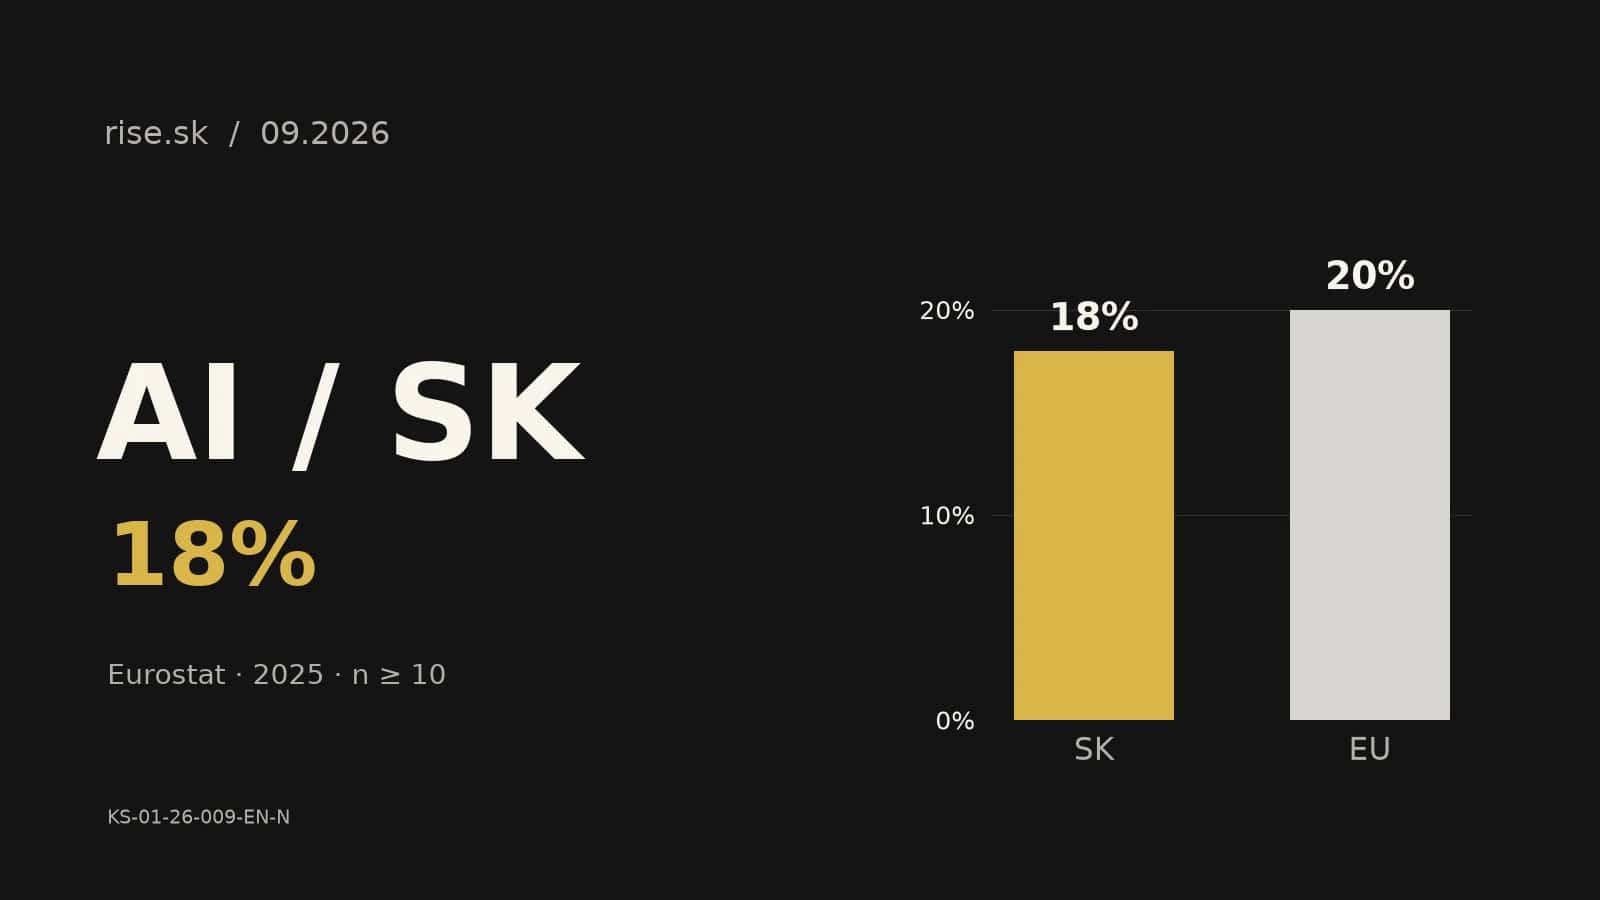
AI novinky v septembri 2026 a ich prínos pre Slovensko
Čo prinášajú septembrové modely AI slovenským firmám a samosprávam. Dáta Eurostatu, konkrétne postupy a modelový výpočet časového prínosu.
Zámer AI CyberLab nie je dôkaz fungujúcej detekcie. Kde skúšať AI v kybernetickej obrane a ako oddeliť schopnosti nástroja od výsledkov pilotu.

Zverejnený zámer AI CyberLab opisuje plán národného laboratória umelej inteligencie pre kybernetickú bezpečnosť. Je to podklad k projektu, nie dôkaz, že konkrétna detekcia už funguje v produkcii. Pri podobnom nástroji treba oddeliť plánované schopnosti od výsledkov overeného pilotu.
AI nie je magické riešenie. V niektorých oblastiach však prináša hodnotu, ktorú viete zmerať.
Toto je oblasť, kde AI vyniká. Tradičný systém pracuje s pravidlami. Ak sa stane X, spusti alarm. Model sa namiesto toho naučí, ako v sieti vyzerá normálne správanie, a všimne si odchýlku, ktorú by ľudský analytik prehliadol. Odchýlka môže upozorniť aj na doteraz neznámu hrozbu, no sama osebe nepotvrdzuje útok. Výsledok závisí od dát a nastavenia detekcie.
Rovnako fungujú systémy UEBA (User and Entity Behavior Analytics). Zachytia zamestnanca, ktorý siahne na dáta v nezvyčajnom čase alebo nezvyčajnou cestou, hoci má na ne právo.
Pri veľkom objeme alertov potrebuje SOC (Security Operations Center) odlíšiť incidenty od falošných poplachov. AI ich prioritizuje a koreluje podľa závažnosti aj kontextu, takže do jedného prípadu spojí aj udalosti, ktoré na prvý pohľad nesúvisia.
Analytik potom nestrávi celú zmenu odklikávaním planých poplachov.
Novú vzorku vie AI zaradiť podľa podobnosti so známymi rodinami skôr, než ju človek vôbec otvorí. Nasleduje statická a dynamická analýza v sandboxe a predikcia správania zo štruktúry kódu.
Analytik tak dostane hypotézu, nie prázdny súbor.
Threat intelligence dát je viac, než stihne ktokoľvek prečítať. AI z reportov automaticky vytiahne IoC (Indicators of Compromise) a skoreluje hrozby naprieč zdrojmi.
Odhad pravdepodobných útočných vektorov je až ďalší krok.
Nie všetko, čo sa predáva ako "AI-powered security", je také revolučné, ako tvrdí marketing.
Automatickú reakciu obmedzte na vopred schválené akcie s jasnými podmienkami a možnosťou zastavenia. Rizikový zásah do produkcie potrebuje zodpovedného človeka. Rozsah autonómie sa má odvíjať od následkov chyby, nie od označenia nástroja ako AI.
AI dokáže identifikovať trendy a vzorce, ale nedokáže spoľahlivo predpovedať konkrétny útok. Kyberbezpečnosť zostáva reaktívna disciplína s proaktívnymi prvkami, nie naopak.
Automatické triedenie môže uvoľniť čas analytika. Pilot má ukázať, koľko práce zostáva pri kontrole nálezov a koľko pribudne pri nastavovaní detekcie. Počet automaticky spracovaných alertov sám osebe nepreukazuje zníženie záťaže.
Ak bude iniciatíva správne nastavená, dá sa z nej vyťažiť niekoľko vecí naraz.
Centrálna platforma, kde si organizácie bezpečne vymieňajú informácie o hrozbách. AI spracúva a koreluje dáta z rôznych zdrojov.
Spolupráca univerzít a firiem na výskume AI aplikácií v bezpečnosti. Slovensko má silnú tradíciu v informatike, treba ju využiť.
Okrem toho môže iniciatíva priniesť AI-powered cyber range pre tréning bezpečnostných tímov, teda simulované útoky, ktoré sa adaptujú na obranu. Druhá vec je prepojenie bezpečnostných profesionálov naprieč sektormi.
Pilot detekcie anomálií má pracovať s označenou vzorkou logov a s metrikami, na ktorých sa obe strany dohodli vopred. Každý nález potvrdzuje človek.
Sledujte štyri čísla.
Bez týchto údajov nie je tvrdenie o prínose overiteľné.
Prínos posudzujte podľa overených nálezov a práce analytika. Pri AI CyberLab rovnako rozlišujte zverejnený zámer od doložených výsledkov.
Chcete integrovať AI do bezpečnostných procesov Vašej firmy? Porozprávajme sa o tom, čo dáva zmysel pre Vašu situáciu.

Zakladateľ a výkonný riaditeľ Rise.sk. Navrhuje a dodáva webové aplikácie, dátové systémy a automatizácie. Píše o rozhodnutiach pri vývoji, AI a digitálnych službách.
Čo prinášajú septembrové modely AI slovenským firmám a samosprávam. Dáta Eurostatu, konkrétne postupy a modelový výpočet časového prínosu.

Pri čínskom AI modeli rozhoduje aj spôsob prevádzky. Ako preveriť hostované API, vlastný hosting a náklady na úlohu bez spoliehania sa na jediný rebríček.
Google opisuje chránené cloudové spracovanie pre vybrané funkcie Pixel. Čo táto architektúra chráni a čo z oznámenia nemožno odvodiť pre firemné dáta.